



Trung Quốc, Thái Lan gấp rút ứng phó sự cố lỗ hổng bảo mật PHP
VOV.VN - Bộ Công nghiệp và Công nghệ thông tin Trung Quốc ngày 22/10 cảnh báo hai lỗ hổng bảo mật đặc biệt nghiêm trọng trong ngôn ngữ lập trình PHP. Các cơ quan chức năng Thái Lan đang khẩn trương triển khai các biện pháp bảo vệ dữ liệu quy mô lớn liên quan sự cố này.
Theo thông báo của Nền tảng chia sẻ thông tin về các mối đe dọa và lỗ hổng an ninh mạng (NVDB) thuộc Bộ Công nghiệp và Công nghệ thông tin Trung Quốc, hai lỗ hổng này cho phép tin tặc thực thi mã tùy ý từ xa mà không cần xác thực. PHP là ngôn ngữ kịch bản mã nguồn mở chạy phía máy chủ, được sử dụng rộng rãi trong phát triển website.
Các phiên bản bị ảnh hưởng gồm dòng PHP 8.5 trước phiên bản 8.5.12; dòng 8.4 trước phiên bản 8.4.27; dòng 8.3 trước phiên bản 8.3.36; dòng 8.2 trước phiên bản 8.2.35; cùng dòng 8.1 và các phiên bản cũ hơn.
Hiện tại, nhóm bảo mật PHP đã khắc phục các lỗ hổng và phát hành thông báo bảo mật. NVDB kêu gọi các cơ quan, doanh nghiệp và người dùng khẩn trương rà soát hệ thống, nâng cấp lên phiên bản an toàn mới nhất.
Đối với những hệ thống chưa thể nâng cấp ngay, nền tảng khuyến nghị cân nhắc tạm thời ngừng hoạt động, tắt chức năng theo dõi tiến độ tải tệp lên trong phiên làm việc, cách ly mạng hoặc hạn chế truy cập. Các đơn vị cũng được yêu cầu tăng cường giám sát an ninh mạng, kịp thời thay đổi mật khẩu tài khoản và khóa bảo mật nhằm giảm nguy cơ bị tấn công.
Một số doanh nghiệp công nghệ Trung Quốc, trong đó có Tencent Cloud và Alibaba Cloud, đã phát thông báo về rủi ro từ các lỗ hổng, đề nghị khách hàng kiểm tra phiên bản PHP đang sử dụng và sớm cài đặt bản cập nhật bảo mật.
Vụ việc cũng khiến nhiều quốc gia nâng cao cảnh giác. Ngày 21/10, Trung tâm An ninh mạng Quốc gia Anh phát cảnh báo, thúc giục các tổ chức liên quan lập tức nâng cấp hệ thống. Trường hợp chưa thể khắc phục kịp thời, cơ quan này khuyến nghị cân nhắc tạm thời đóng các website bị ảnh hưởng.
Một số website chính phủ tại Nhật Bản, Phần Lan, Hà Lan và Pháp đã chủ động tạm ngừng hoạt động để phòng ngừa tấn công mạng. Website của Văn phòng Trách nhiệm Ngân sách Anh cùng một số trường đại học tại Đức và Áo cũng tạm thời ngừng hoạt động để triển khai các biện pháp bảo vệ.
Theo ước tính của công ty an ninh mạng Wiz, khoảng 70% website trên toàn cầu sử dụng PHP. Công ty này cho biết các lỗ hổng đã tồn tại hơn 10 năm, cho thấy phạm vi ảnh hưởng tiềm tàng lớn đối với các hệ thống chưa được cập nhật.
Cũng trong ngày 22/10, Ủy ban Bảo vệ Dữ liệu Cá nhân Thái Lan (PDPC) đã phát đi cảnh báo tới tất cả các tổ chức, doanh nghiệp trên toàn quốc, yêu cầu khẩn cấp rà soát và nâng cấp các website cũng như hệ thống máy chủ đang vận hành bằng PHP. Lỗ hổng này được đánh giá là đặc biệt nguy hiểm khi có thể tạo điều kiện cho kẻ gian truy cập trái phép, chiếm quyền điều khiển hệ thống và làm rò rỉ lượng lớn thông tin cá nhân nhạy cảm.
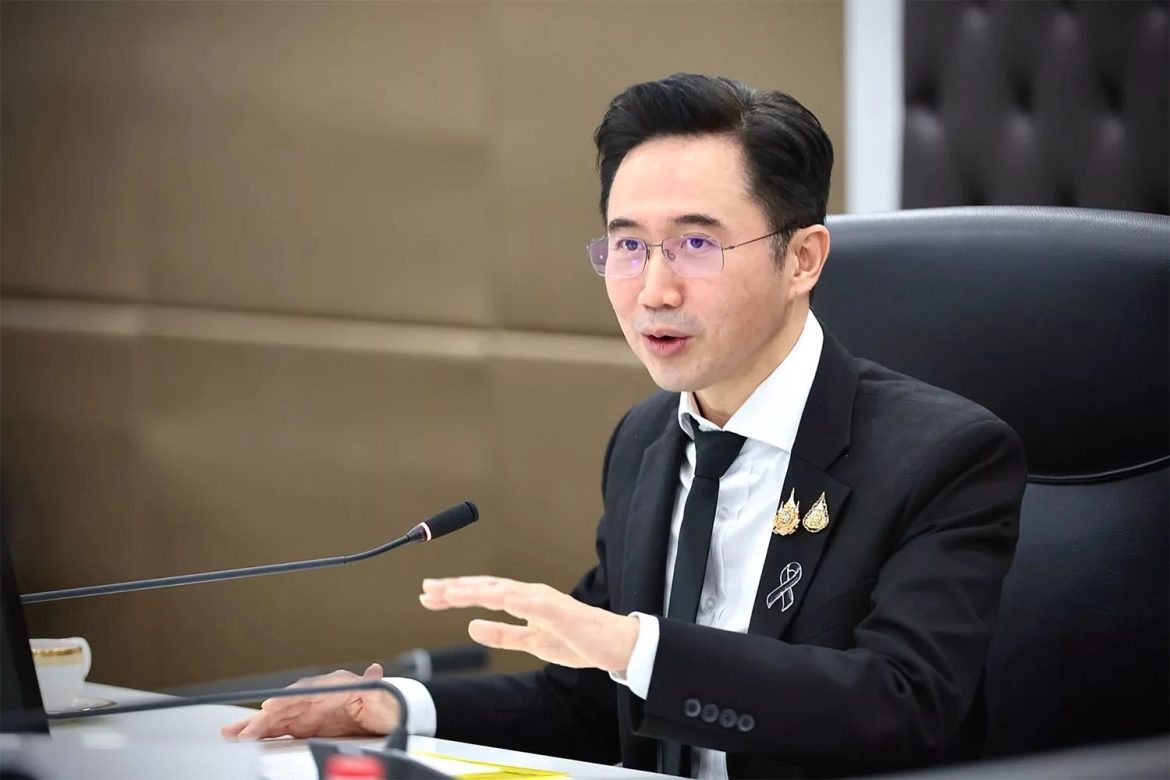
Trọng tâm của chiến dịch bảo mật lần này hướng vào các trường đại học và bệnh viện thuộc các trường y, những nơi đang lưu trữ lượng hồ sơ bệnh án và dữ liệu sinh viên khổng lồ. Phó Thủ tướng kiêm Bộ trưởng Bộ Giáo dục Đại học, Khoa học, Nghiên cứu và Đổi mới Thái Lan (MHESI), ông Yodchanan Wongsawat, cho biết đã chỉ đạo toàn bộ các đơn vị thuộc bộ lập tức kiểm tra, nâng cấp hệ thống, đồng thời phối hợp chặt chẽ với các bộ ngành liên quan. Chính quyền Thái Lan khẳng định hiện chưa xảy ra bất kỳ sự cố rò rỉ dữ liệu nào. Các cảnh báo đưa ra chỉ nhằm mục đích phòng ngừa, song các tổ chức vẫn cần khẩn trương nâng cấp hệ thống.
Về mặt kỹ thuật, lỗ hổng bảo mật nghiêm trọng này đã được các nghiên cứu sinh tại OpenAI phát hiện từ tháng 8, nhưng thông tin được giữ kín nhằm dành thời gian cho các nhà phát triển chuẩn bị phương án khắc phục. Ngay sau khi các báo cáo được công bố chính thức, Tổ chức PHP (PHP Foundation) đã phát hành bản vá và khuyến cáo các quản trị viên trang web trên toàn thế giới cài đặt ngay lập tức. Để ứng phó, Bộ MHESI Thái Lan đề xuất quy trình ba bước gồm: rà soát định danh các hệ thống bị ảnh hưởng (ưu tiên dữ liệu bệnh nhân và sinh viên), kích hoạt các lớp bảo vệ bổ sung trên mạng hoặc đám mây để ngăn chặn truy cập bất thường trong lúc chờ nâng cấp, và cuối cùng là kiểm thử, nâng cấp phiên bản PHP an toàn trong thời gian ngắn nhất.
Bên cạnh đó, Ủy ban PDPC khuyến cáo các quản trị viên hệ thống cần rà soát kỹ nhật ký truy cập (system logs) để phát hiện bất thường và kích hoạt ngay quy trình ứng phó sự cố nếu nghi ngờ có rò rỉ dữ liệu. Đối với công chúng, cơ quan chức năng khuyên người dân nên theo dõi thông báo chính thức, tránh nhấp vào các đường link cập nhật không rõ nguồn gốc, đồng thời chủ động liên hệ với nhà cung cấp dịch vụ nếu phát hiện họ vẫn đang dùng phiên bản PHP cũ hoặc nghi ngờ thông tin cá nhân của mình bị truy cập trái phép.
Nhiều trang web của chính quyền Australia tê liệt và tạm dừng hoạt động
VOV.VN - Hàng loạt các trang web của cơ quan chức năng Australia, trong đó có nhiều cơ quan an ninh đã bị tê liệt và tạm thời ngừng hoạt động ngày 22/10, sau khi các cơ quan an ninh đưa ra cảnh báo toàn cầu về lỗ hổng trong một ngôn ngữ lập trình làm ảnh hưởng đến 70% mạng internet.


